
Marco / RGPD
El RGPD de tus sistemas de IA, junto al EU AI Act.
Un sistema de IA puede plantear preguntas sobre la licitud del tratamiento, la información a las personas y la evaluación de impacto. Fencia organiza la documentación frente a obligaciones seleccionadas del RGPD para que un profesional de privacidad revise posibles brechas junto con el trabajo del Reglamento de IA.
La cobertura del RGPD en Fencia es parcial. Es un punto de partida para revisar documentación, no una auditoría completa ni una determinación de que el tratamiento sea lícito.
 RGPD / Recomendaciones con IA
 Producto en vivo
RGPD y EU AI Act, lado a lado
RGPD e IA: el trabajo de protección de datos detrás de tus herramientas de IA
17 requisitos del RGPD que más importan cuando la IA trata datos personales — principios y responsabilidad proactiva, limitación de la finalidad, minimización, EIPD, encargados — con los documentos y la evidencia que respaldan cada uno.
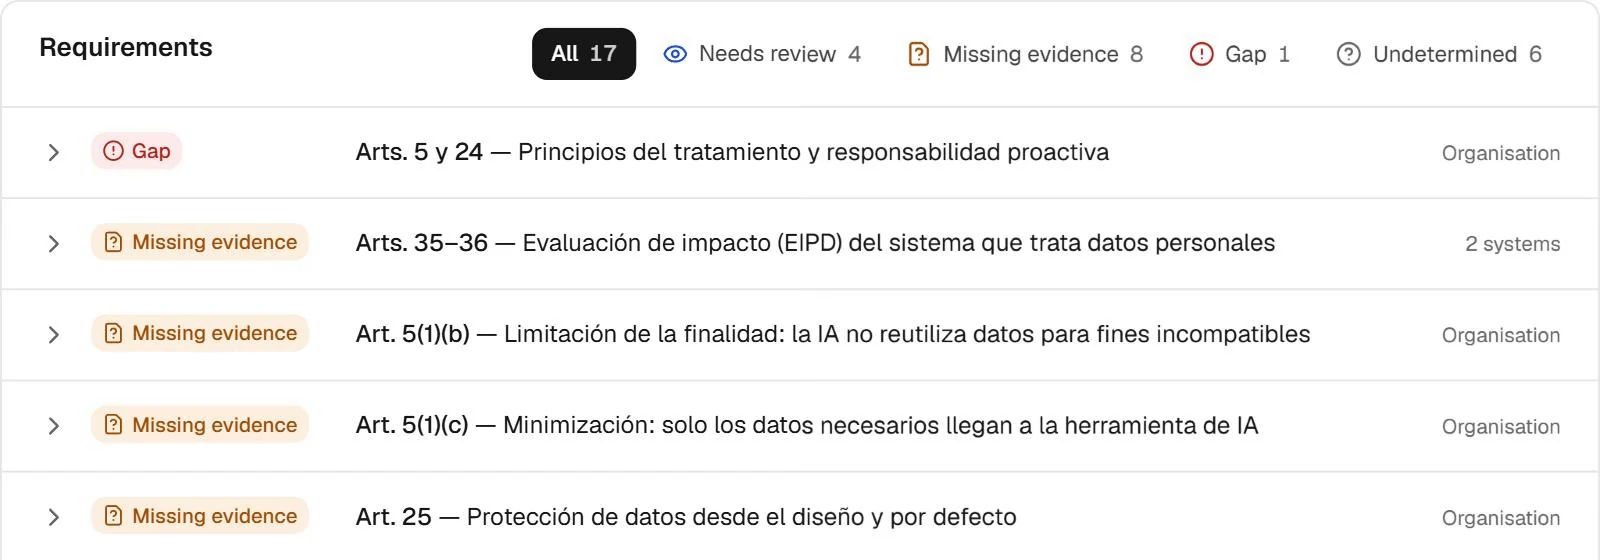
Los artículos que importan cuando la IA toca datos personales
Principios y responsabilidad proactiva, la evaluación de impacto de los sistemas que tratan datos personales, limitación de la finalidad, minimización y protección de datos desde el diseño: cada uno con su estado y con si aplica a la organización o a un sistema.
La falta de evidencia se distingue de una brecha real
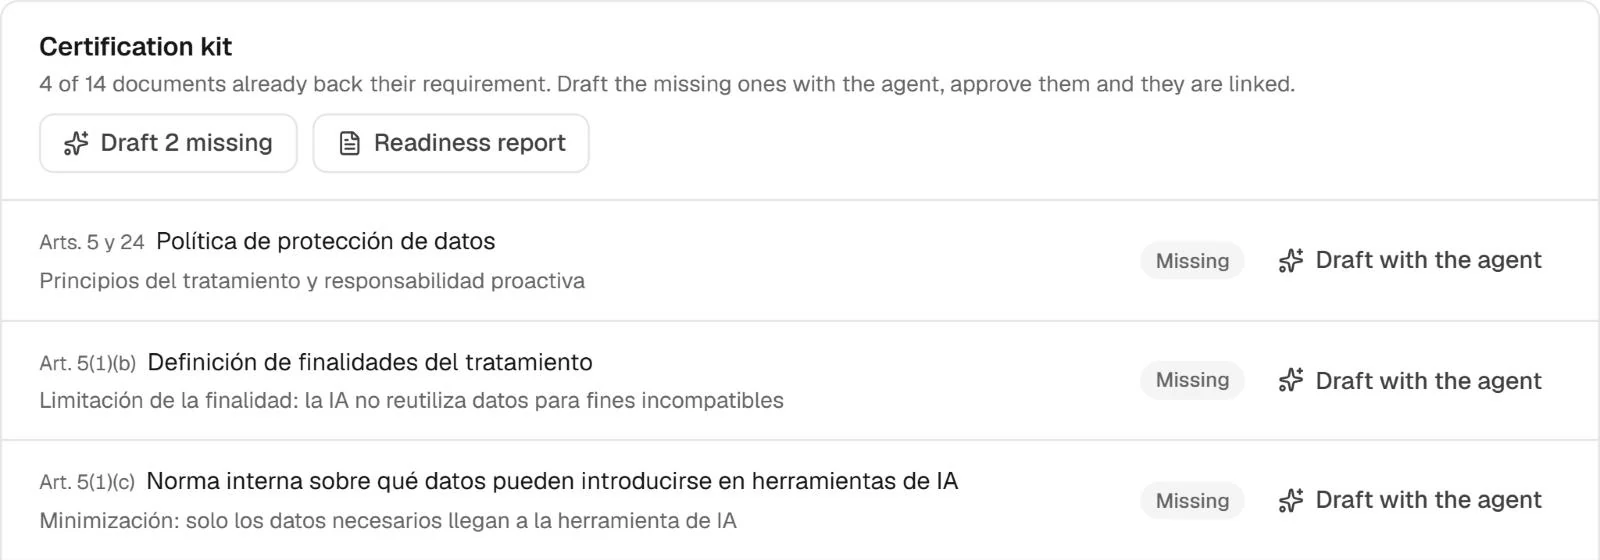
Los documentos que pedirá tu DPO
El kit enumera los documentos de cada requisito: política de protección de datos, finalidades del tratamiento, la norma interna sobre qué datos pueden introducirse en herramientas de IA, política de conservación y más. Los que faltan se pueden redactar con el agente.
Un documento aprobado cuenta como pendiente de revisión, no como cumplido
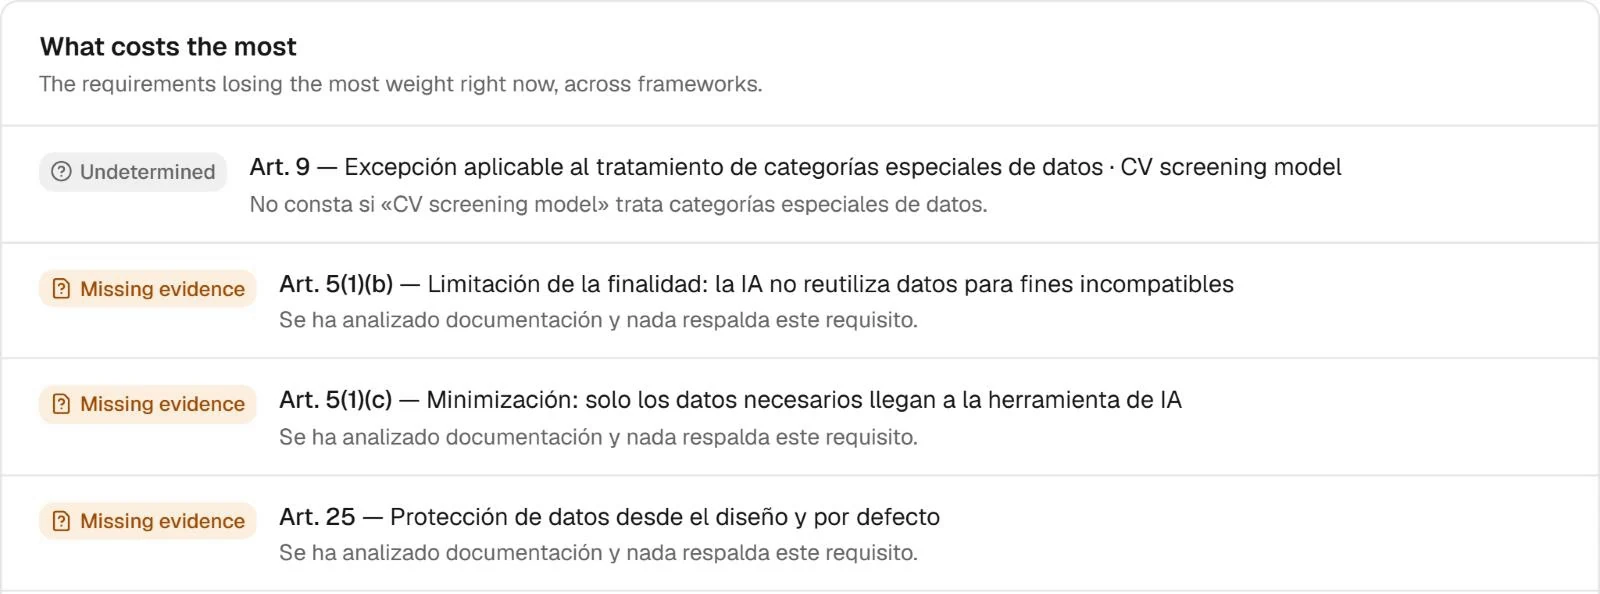
Empieza donde la brecha más cuesta
Fencia ordena los requisitos que más peso pierden entre todos los marcos, para que la persona responsable de privacidad sepa qué resolver primero — por ejemplo, si un modelo de cribado de currículums trata categorías especiales de datos.
Cada línea explica por qué el requisito pierde peso
Pantallas reales de Fencia en un espacio de prueba. Nombres y datos ficticios.
La parte cubierta
Cobertura útil, con límites claros.
El registro actual de Fencia (2026-10-15.1) incluye requisitos seleccionados del RGPD pertinentes para el uso de IA. El Reglamento abarca mucho más de lo que evalúa este analizador.
Leer el RGPD en EUR-Lex Compara las obligaciones del RGPD y del Reglamento de IA- Contexto del tratamiento
- Fencia puede organizar posibles brechas documentales sobre requisitos seleccionados relativos a base jurídica, finalidad y tratamiento de datos. No puede elegir una base jurídica por ti.
- Información a las personas
- El material de origen puede revisarse frente a los deberes de información cubiertos. La suficiencia de una comunicación depende del tratamiento real y de sus destinatarios.
- Evaluación de impacto
- Los registros pertinentes pueden vincularse a preguntas del registro relacionadas con la EIPD. Determinar si es necesaria y suficiente requiere una revisión del caso concreto.
- Fuera de esta revisión
- Fencia no analiza todos los artículos del RGPD, no realiza una auditoría completa de privacidad ni emite un dictamen jurídico sobre el cumplimiento de un responsable del tratamiento.
Preguntas sobre el RGPD antes de empezar
Fencia relaciona el trabajo de RGPD con tus sistemas de IA sin tratar un marco como prueba de otro. Un profesional de la privacidad valora qué falta y por qué.
¿Es una auditoría completa del RGPD?
No. Fencia cubre 17 requisitos núcleo del RGPD que más afectan al uso de IA. No puede elegir por ti una base jurídica ni dar una opinión legal sobre tu cumplimiento.
¿Puede analizar nuestra política de privacidad?
Sí. Súbela, o pega su URL pública desde Starter, y las brechas del RGPD cubiertas vuelven con su pasaje.
¿Me dice si necesito una EIPD?
Vincula registros al requisito de EIPD de los sistemas que tratan datos personales. Si una EIPD es necesaria y suficiente requiere una revisión del caso concreto.
¿Dónde se procesan los datos?
El análisis con IA se procesa en la UE (Microsoft Azure, zona de datos UE). Antes de cada llamada se sustituyen emails, teléfonos, DNI/NIE, IBAN, tarjetas y claves por seudónimos.
Pon tu uso de IA junto a tu trabajo de RGPD
Analiza una política de privacidad o una política de IA y ve las brechas del RGPD y del Reglamento de IA, una junto a otra.